01
Vision consolidée
Clients, sites, actifs, systèmes, applications, incidents, demandes, dépendances et engagements sont remis dans leur contexte.
Produit autonome TECKINFO
Le centre de contrôle opérationnel qui relie vos clients, contrats, sites, systèmes, applications, incidents, engagements de service, équipes et interventions dans une vision gouvernée et exploitable.
VOIR. COMPRENDRE. AUTORISER. AGIR. PROUVER. GCC ne remplace pas le moteur métier de vos applications : il leur apporte le contexte opérationnel, les limites d’intervention, la gouvernance et la traçabilité nécessaires au pilotage.
Logo GCC. La page n’utilise aucun faux écran produit : les interfaces montrées plus bas proviennent du socle opérationnel réel SECUR-AID Admin et sont explicitement identifiées comme telles.
Ce que vous achetez réellement
Un décideur n’achète pas une collection d’écrans. Il achète la certitude de savoir ce qui est sous contrôle, ce qui ne l’est pas, qui en est responsable, qui a le droit d’agir et comment le prouver.
Clients, sites, actifs, systèmes, applications, incidents, demandes, dépendances et engagements sont remis dans leur contexte.
Les droits ne sont pas un simple bouton. Ils dépendent du rôle, du client, du périmètre, de l’actif, du type d’action et des validations requises.
Files d’actions, alertes, incidents, procédures, plannings et support deviennent lisibles pour l’opérationnel comme pour le management.
Une action sensible doit pouvoir être reliée à une identité, un motif, une autorisation, un horodatage, un résultat et une trace d’audit.
Transformation client
Contract-to-Action
Le différenciateur central de GCC est de relier le droit d’intervenir au contexte réel. Le principe est simple : pas d’engagement contractuel ou d’autorisation valide = pas d’intervention TECKINFO.
Le modèle de contrôle GCC doit pouvoir suivre cette chaîne sans la réduire à un simple filtre d’interface.
Rôles et séparation des responsabilités
Le socle SECUR-AID Admin fonctionne aujourd’hui avec trois rôles opérationnels distincts. GCC doit généraliser cette logique : chaque client peut définir des rôles, périmètres, validations et droits adaptés à son organisation.
Consulter, préparer et exécuter les opérations permises, sans acquérir automatiquement des droits supérieurs.
Suivre les priorités, les files, les retards, les situations à qualifier et les validations relevant de son niveau.
Porter les arbitrages et validations engageantes prévus par l’organisation et la gouvernance du client.
Votre GCC, pas un modèle imposé
Chaque déploiement peut présenter des modules, menus, rôles, workflows, validations, tableaux de bord, KPI, SLA/SLC et connecteurs différents selon le contrat et le besoin réel.
TECKINFO exploite GCC pour le périmètre réellement confié : systèmes, applications, support, incidents, procédures, gouvernance et reporting selon le contrat.
Un autre client peut n’activer que quelques périmètres : par exemple deux applications, le support associé et des indicateurs de service. GCC ne facture pas sa valeur en complexité inutile.
Commencer avec un périmètre utile, obtenir de la valeur rapidement, puis étendre la couverture si l’organisation et le contrat le justifient.
Le client peut acquérir GCC et le faire configurer selon ses sociétés, sites, équipes, rôles, actifs, workflows, applications, KPI, SLA/SLC et intégrations.
Installation, configuration, support, maintenance ou exploitation ne sont fournis que dans le périmètre contractuel convenu avec le client.
Deux modes d’offre
Pour les organisations qui veulent déléguer tout ou partie du pilotage opérationnel. GCC est configuré selon les engagements réels, et TECKINFO n’intervient que sur le périmètre autorisé.
Pour les organisations qui veulent exploiter leur propre centre de contrôle. GCC est paramétré autour de leur organisation et de leurs processus, avec accompagnement TECKINFO selon le contrat.
Preuves du socle opérationnel existant
Ces captures sont présentées comme preuve d’expérience opérationnelle TECKINFO en supervision, files d’action et traçabilité. Elles ne sont pas rebaptisées artificiellement « écrans GCC ».
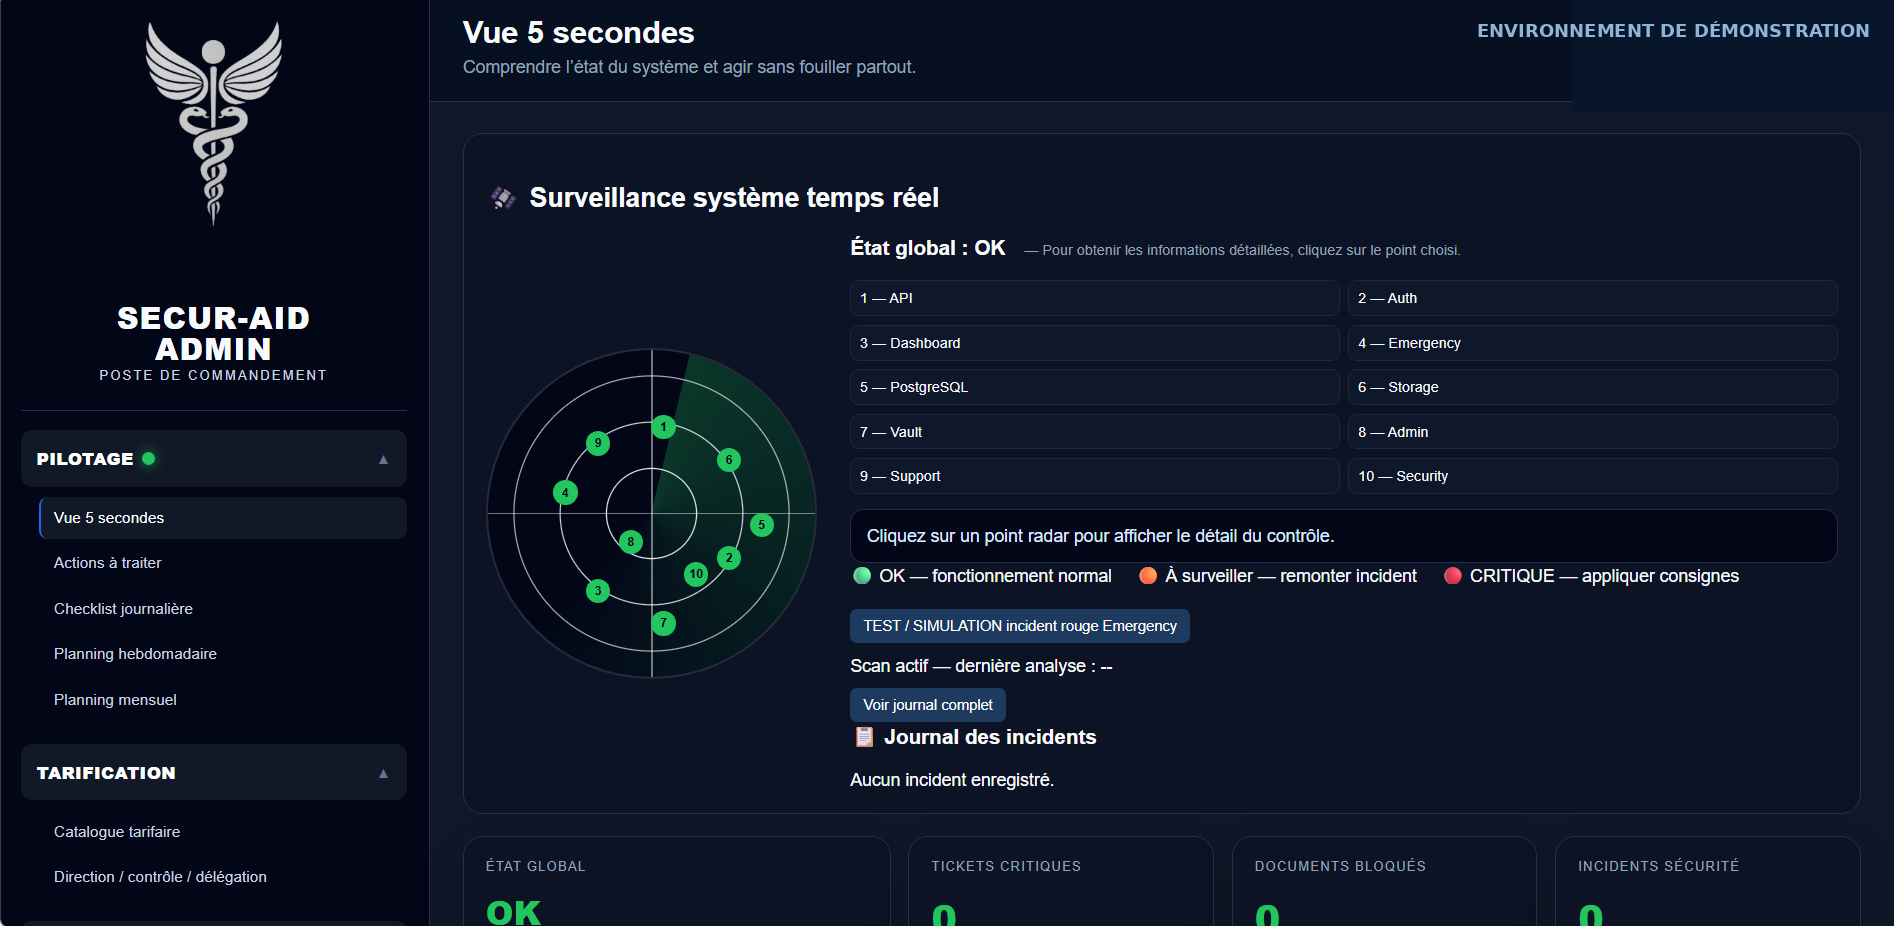
État global, surveillance temps réel, points de contrôle et indicateurs : le principe est de comprendre avant de parcourir des menus.
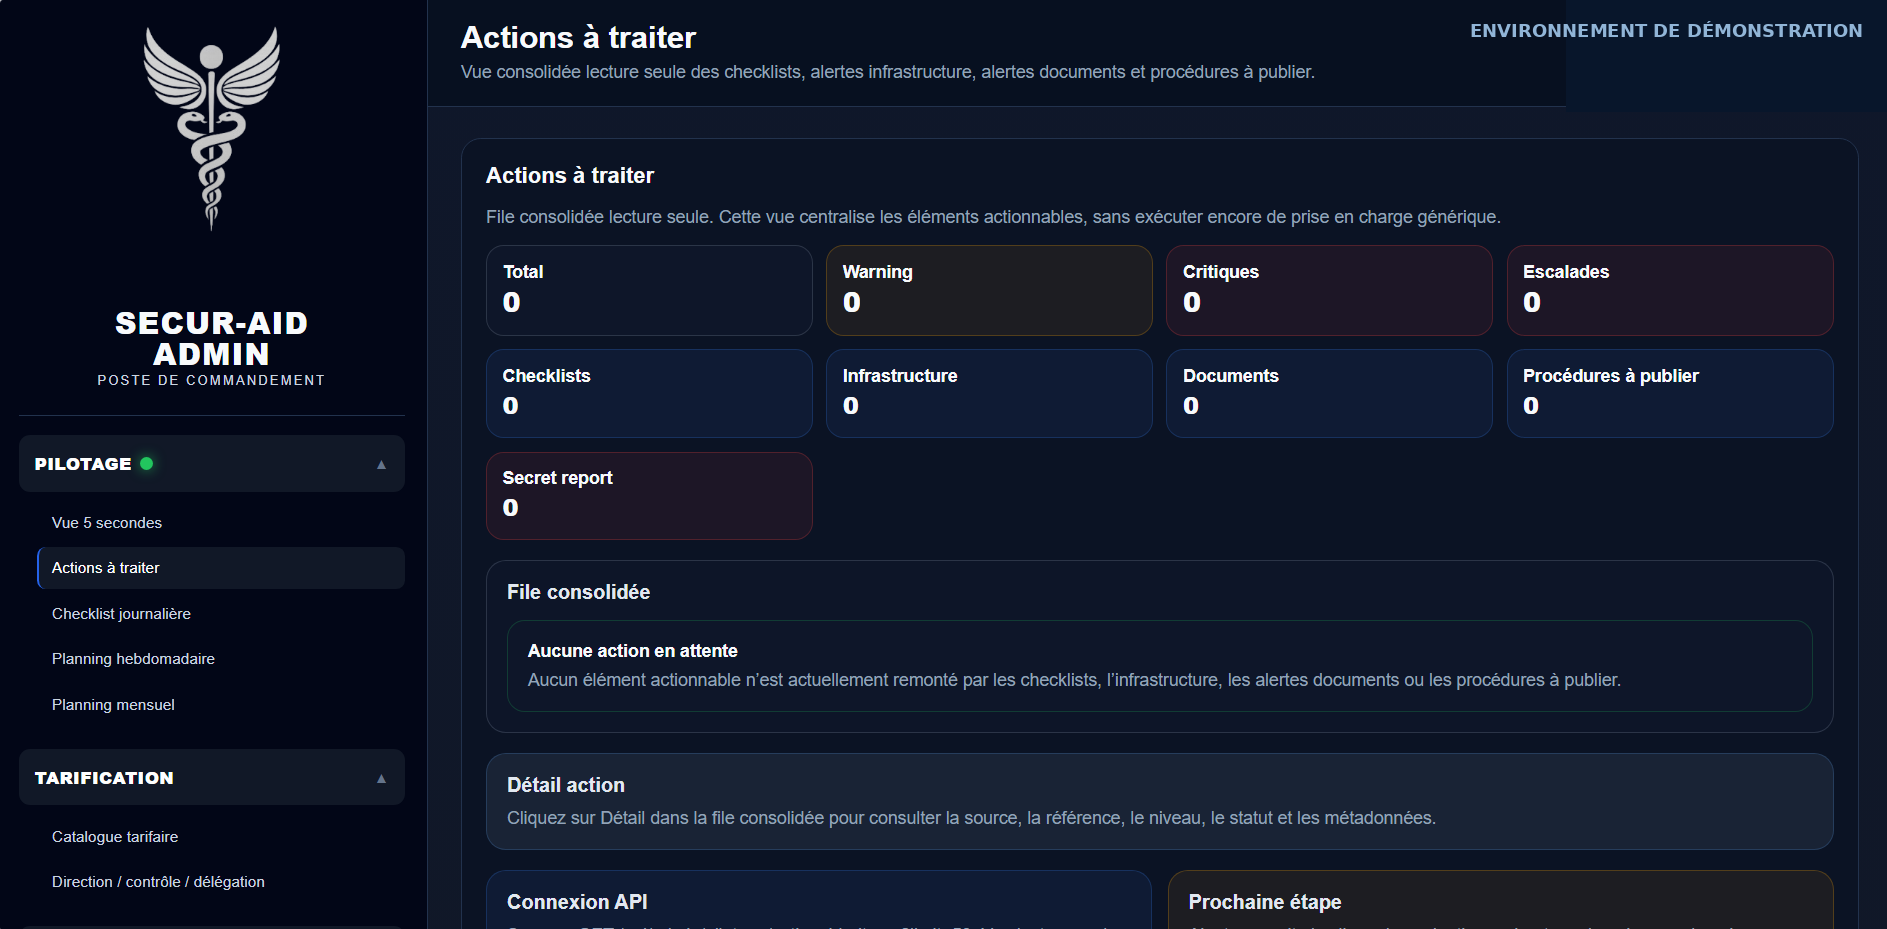
Une file consolidée regroupe les éléments actionnables sans transformer automatiquement la supervision en action non autorisée.
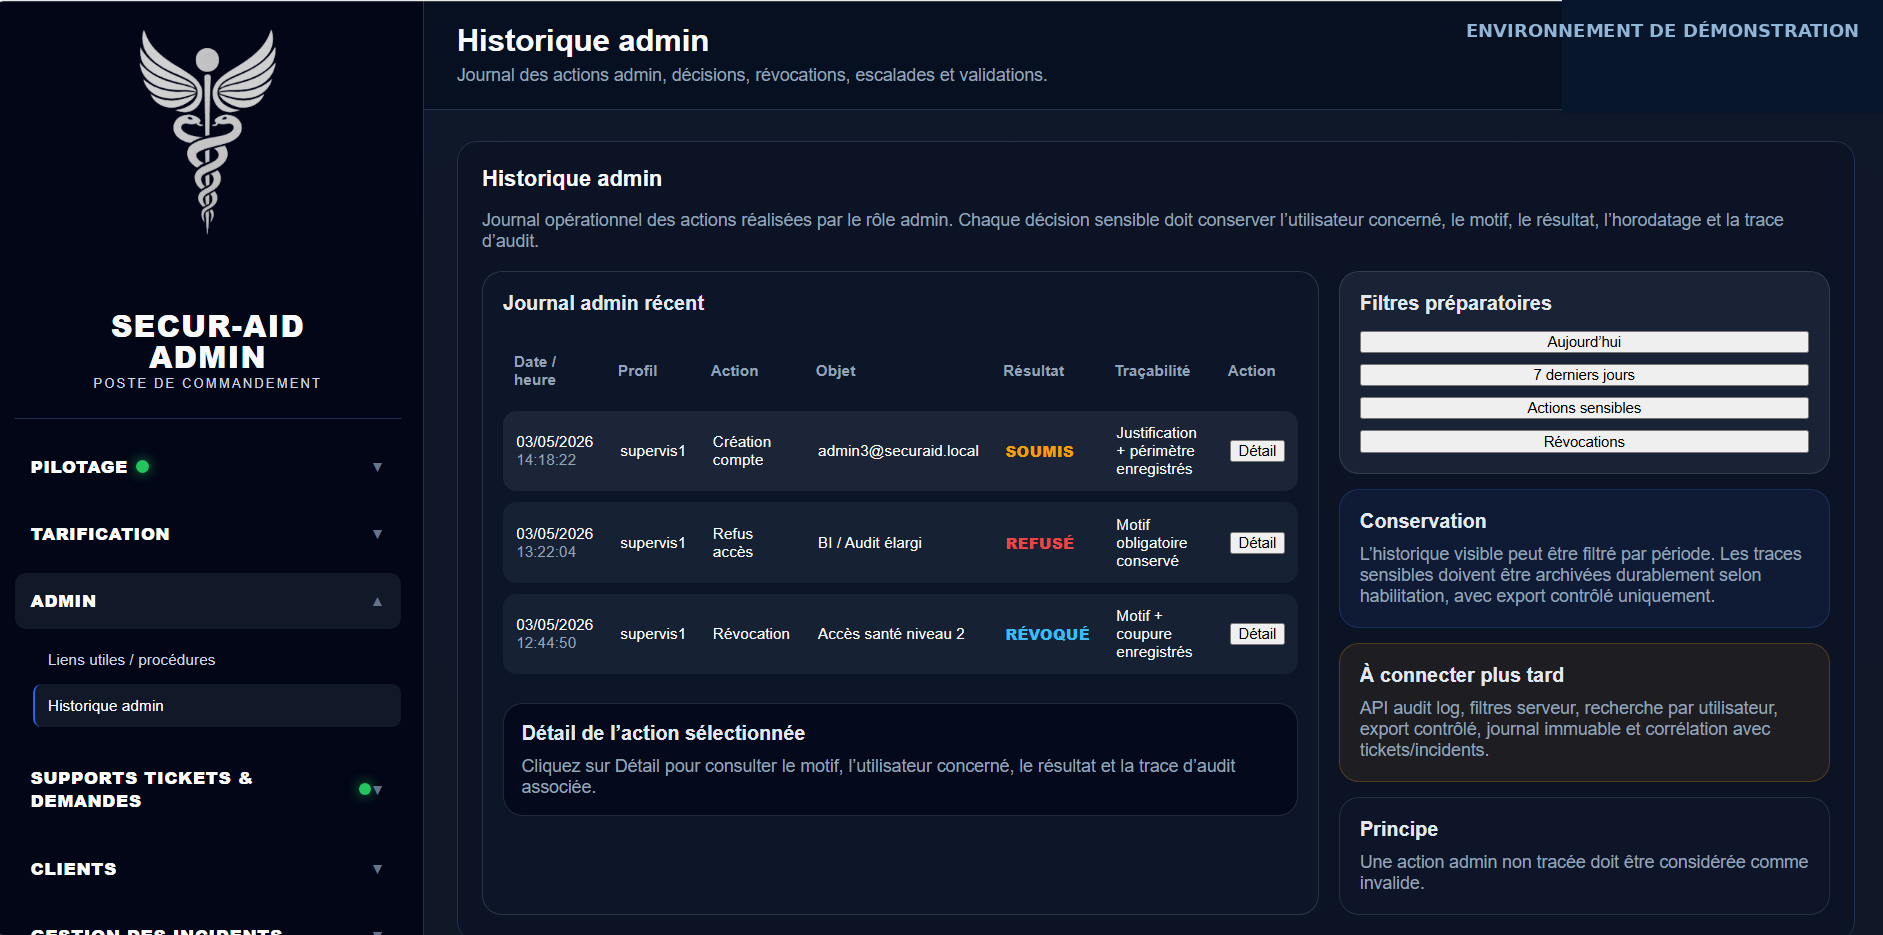
Les décisions, validations, révocations et actions sensibles doivent conserver motif, contexte, résultat et traçabilité.
Certaines zones visibles dans le socle portent explicitement des mentions de démonstration, lecture seule ou « à connecter plus tard ». Elles ne sont donc pas présentées ici comme des capacités production déjà finalisées dans GCC.
Inclus dès le démarrage
Le cadrage initial fait partie de l’expérience GCC à calibrer dans l’offre et le contrat. L’objectif : réduire le temps entre l’achat et un cockpit réellement utile.
Comprendre sociétés, sites, équipes, responsabilités, systèmes, applications, contraintes et priorités.
Relier les engagements aux services, actifs et types d’intervention réellement concernés.
Structurer les éléments que GCC doit superviser ou contextualiser, sans recréer inutilement ce qui existe déjà.
Sélectionner les indicateurs utiles à l’exploitation et à la direction, plutôt que multiplier les métriques sans décision associée.
Définir qui voit, qui prépare, qui valide, qui agit et dans quelles limites.
Mettre en service une première vue utile et compréhensible avant d’étendre le périmètre.
Donner aux équipes la maîtrise du paramétrage et du fonctionnement correspondant à leur responsabilité.
Revenir après le démarrage sur les vues, règles, alertes et processus pour simplifier ce qui doit l’être.
Pourquoi un acheteur ne doit pas renoncer à GCC
Menus, modules, rôles et tableaux de bord sont activés selon le besoin réel du client.
GCC est conçu pour compléter l’existant via intégrations et reprise progressive plutôt que provoquer un big bang.
Le moindre privilège, le contrat, le périmètre et les autorisations doivent déterminer ce qui est accessible et actionnable.
La page distingue les preuves réelles, la cible GCC et les intégrations futures. Aucune fonction n’est inventée pour impressionner.
La conception commerciale doit prévoir propriété, accès, conservation, export et réversibilité dans des termes compréhensibles.
Commencer sur un périmètre utile, prouver la valeur, puis élargir : la complexité ne doit jamais être un prérequis à l’adoption.
Écosystème TECKINFO
Gère demandes, tickets, traitements, SLA et escalades. GCC apporte contexte, périmètre et gouvernance de l’intervention.
Reste un produit métier autonome avec son administration propre. GCC peut en consolider l’état sans devenir une porte universelle vers ses données sensibles.
Chaque nouveau site, application, fournisseur, contrat, SLA ou incident augmente le coût de ne pas savoir exactement ce qui est sous responsabilité, ce qui nécessite une action et qui est autorisé à agir. GCC permet de commencer sur un périmètre clair puis d’étendre sans perdre la maîtrise.